
北朝鮮のハッカー集団は、政府歳入の3分の1を稼ぐ国営の収益事業だ。2026年10月にはバイナンスから約20分で64億ドル相当を奪った。
北朝鮮(朝鮮民主主義人民共和国)の国家支援型ハッカー集団は、一般的な国家情報機関や軍事サイバー部隊の枠組みを超え、国家主導の巨大な「外貨獲得コングロマリット(収益事業体)」として機能している。国際的な経済制裁によって石炭や繊維などの伝統的な輸出産業が封鎖される中、サイバー空間における金融資産の窃取と不正なIT労働力の輸出は、同国の国家予算と戦略兵器開発を支える中核的な収益エンジンへと変貌を遂げた。国連安全保障理事会の専門家パネル(UN POE)の評価によれば、悪意あるサイバー活動は北朝鮮の外貨収入全体の約50%を創出しており、2026年に発表されたヘンリー・ジャクソン協会(Henry Jackson Society)の調査では、北朝鮮政府の全歳入の実に3分の1が不正な暗号資産(仮想通貨)スキームに由来していると結論付けられている。
本稿では、北朝鮮のサイバー部隊を「国家主権型の複合企業(ソブリン・サイバー・エンタープライズ)」として捉え、その組織アーキテクチャ、部門別売上高、マネーロンダリング(資金洗浄)とブラックマーケットを介した現金化(オフランプ)の財務メカニズム、将来的な成長予測、さらには中国・ロシア・米国・イランといった主要国の国家支援型ハッカー集団(APT)との事業モデル・戦略ドクトリンの違いについて体系的に分析する。
1. 国家収益事業としての北朝鮮サイバー部隊:組織構造と売上高(トップライン)の実態
偵察総局(RGB)傘下の事業部制と役割分担
北朝鮮のサイバー事業は、2009年に設立され国務委員会(SAC)および金正恩総書記に直属する最高情報機関「偵察総局(RGB)」と、朝鮮労働党の資金調達機関である「労働党39号室(Office 39)」を頂点とする厳格なピラミッド構造で運営されている。北朝鮮のサイバー要員数は金正日政権期の約3,000人から金正恩政権下で6,000人〜6,800人規模へと倍増し、韓国の国家情報院は2024年時点で約8,400人と推計している。そのうち約1,800人が高度な技術を持つ実動ハッカー(コア・エンジニア)だとする脱北者の証言もある。
偵察総局の主力サイバー戦部門である「121局(Bureau 121:サイバー戦指導局)」は、企業の事業部制に酷似した機能別組織を傘下に擁している。具体的には、標的ネットワークの事前偵察やカスタムマルウェアの研究開発(R&D)を担う「110研究所(Lab 110:傘下にマルウェア開発の35号室や脱北者監視の98号室などを配置)」と、2013年に金正恩総書記の指令によって約500名の精鋭で創設されたとされる海外金融機関・暗号資産取引所攻撃の専門部隊「180部隊(Unit 180)」が中核を成す。180部隊の工作員は北朝鮮本国への追跡を回避するため、主に中国やロシアなどの海外拠点に展開してオペレーションを遂行している。
外部の脅威インテリジェンス企業や西側情報機関は、これらの部隊を標的領域や戦術(TTPs)ごとに複数のオペレーショナル・クラスター(事業ユニット)として追跡している。
| 脅威クラスター名称(主な別名) | 所属・管轄推定 | 事業ドメイン(主たる標的と収益モデル) | 代表的な戦術・オペレーション事例 |
|---|---|---|---|
| Lazarus Group(Diamond Sleet / Labyrinth Chollima / Hidden Cobra) | 偵察総局(RGB)121局・110研究所 | 包括的サイバー作戦(破壊工作、戦略的スパイ活動、大規模金融窃取の統括アンブレラ) | ソニー・ピクチャーズ攻撃(2014年)、WannaCryランサムウェア(2017年)、サプライチェーン攻撃(3CX等) |
| TraderTraitor(Jade Sleet / Slow Pisces / UNC4899) | 偵察総局(RGB)180部隊ほか | Web3・ブロックチェーン企業、中央集権型暗号資産取引所(CEX)からの超大型資産窃取 | Bybitハッキング(2025年2月:15億ドル)、Binanceハッキング(2026年10月:約64億ドル) |
| Bluenoroff / APT38(Sapphire Sleet / Stardust Chollima / Alluring Pisces) | 偵察総局(RGB)180部隊ほか | 国際銀行間通信協会(SWIFT)網、伝統的金融機関、大手暗号資産エコシステムの資金略奪 | バングラデシュ中央銀行不正送金事件(8,100万ドル窃取、約10億ドル未遂)、各種DeFiブリッジ攻撃 |
| Citrine Sleet(Gleaming Pisces) | 偵察総局(RGB)121局 | 暗号資産取引ツール・開発環境のトロイの木馬化、カーネルレベル・ルートキット開発 | AppleJeusキャンペーン(偽の取引アプリ・インストーラーを通じたmacOS/Windows侵害) |
| Andariel / APT45(Onyx Sleet / Jumpy Pisces) | 偵察総局(RGB)121局 | 防衛・航空宇宙・原子力技術の窃取と、作戦資金を自己調達するためのランサムウェア攻撃 | 医療機関・防衛関連企業へのランサムウェア展開と軍事技術インテリジェンス収集の並行実施 |
| Kimsuky / APT43(Emerald Sleet / Velvet Chollima) | 偵察総局(RGB) | 外交・安全保障・政策インテリジェンスの収集(政府機関、シンクタンク、学術機関) | なりすましメールやフィッシングを用いた韓国・日米の政策立案者からの機密情報窃取 |
| Famous Chollima(UNC5267) | 偵察総局(RGB)・国防省・外貨稼ぎ企業 | 欧米IT企業への偽装リモート就職による外貨給与の継続的獲得および内部ソースコード窃取 | 米国・中国・ロシアの拠点と「ラップトップ・ファーム」を活用した100社以上の米企業への浸透 |
暗号資産窃取部門(キャピタルゲイン型事業)の爆発的成長と2026年バイナンス事件
北朝鮮サイバー事業の収益構造は、変動は激しいが極めて利益率の高い「暗号資産・金融機関ハッキング部門(キャピタルゲイン型事業)」と、安定した外貨を毎月計上する「IT労働者・恐喝部門(リカーリング型事業)」の2本柱で構成されている。
第一の柱である暗号資産窃取部門の売上高は、過去数年間で指数関数的な成長を遂げている。国連の調査では、2019年時点で大量破壊兵器(WMD)開発のために最大20億ドルがサイバー攻撃で調達されたと報告され、2017年から2023年までの期間では暗号資産関連企業に対する58件の攻撃を通じて約30億ドルを稼ぎ出したと推計されていた。その後、2024年3月のロシアによる拒否権行使を受けて国連安保理の専門家パネルが2024年4月末に活動を終了したことを受け、日米韓や英仏独など11カ国が設立した「多国間制裁監視チーム(MSMT)」が2025年10月に第2次報告書を公表し、2024年1月から2025年9月までの期間だけで北朝鮮が総額28億4,000万ドル相当の仮想資産を窃取したことを明らかにした。
ブロックチェーン分析企業Chainalysisの年次データによれば、2025年通年の世界の暗号資産盗難被害総額は34億ドルを超え、そのうち北朝鮮による窃取額は過去最高(当時)となる年間20億ドルに到達した。これにより、2025年末時点での北朝鮮による暗号資産窃取の累計下限推計額は67億5,000万ドルに達した。2025年の売上急増を牽引したのは、同年2月に発生した大手取引所Bybitに対する単一で15億ドルという歴史的なハッキング事件であった。
特筆すべき事業上の変化は、北朝鮮が2025年にこの記録的売上を達成するにあたり、確認された攻撃件数を前年比で74%も減少させている点である。これは、分散型金融(DeFi)プロトコルのセキュリティ向上により小規模なスマートコントラクト攻撃の費用対効果が低下したため、北朝鮮が「多数の小規模案件」から「極めて入念に準備された少数の超大型案件(中央集権型取引所や巨額ウォレットの直接侵害)」へとリソースを集中させるポートフォリオ転換を行ったことを示している。
そして2026年10月29日、この「超大型案件への集中戦略」は過去最大の戦果をもたらした。北朝鮮の精鋭部隊「TraderTraitor」は、世界最大の暗号資産取引所であるバイナンス(Binance)のホットウォレットを10のブロックチェーンにわたって同時に侵害し、わずか約20分間のうちに約63億6,000万ドル〜64億ドル相当の資産を流出させた。この単一事件の「売上(流出額)」は、前年2月のBybit事件(15億ドル)の約4倍に相当し、世界の暗号資産史上最大の盗難事件となった。この事件の結果、2026年における全世界の暗号資産ハッキング被害額に占める北朝鮮のシェアは、Chainalysisの集計で約89%(TRM Labsの集計では約85%)という独占的な水準に達している。
バイナンス事件における流出資産のポートフォリオと、その後の緊急凍結措置による「実質手取り額」の内訳は以下の通りである。
| ブロックチェーン / 資産区分 | 流出資産の規模・数量(事件発生時) | ステーブルコイン発行体・運営等による緊急凍結額 | 攻撃者(TraderTraitor)の実質支配・移動額 |
|---|---|---|---|
| Ethereum(ETHおよびERC-20トークン) | 約37億9,000万ドル(200,630 ETH、18.75億 USDT、8.23億 USDC、8,850万 RLUSD等計185銘柄) | TetherがEthereum上で約11.8億 USDT(全チェーン合計で約17.7億 USDT)、Circleが約8.25億 USDC、Rippleが4,050万 RLUSD、World Liberty Financialが2,780万 USD1を凍結 | 凍結前に3.25億ドル分のステーブルコインを2.85億ドル相当のETHへ緊急スワップ。計420,000 ETH以上を保持 |
| Bitcoin(BTC) | 約14億7,000万ドル(18,270 BTC) | 0ドル(ネイティブ資産のためプロトコル上の凍結不可) | 18,270 BTC全額を攻撃者が継続支配 |
| Tron(USDTおよびTRX) | 約6億2,800万ドル(6億1,270万 USDT、4,640万 TRX) | TetherがTron上の2つの攻撃者ウォレットで3億7,870万 USDTを凍結 | 残余のUSDTおよびTRXを自動スクリプトで多数のアドレスへ分散 |
| XRP Ledger(XRP) | 約2億9,600万ドル(2億3,346万 XRP) | 該当なし(ネイティブ資産のため凍結不可) | 流出分の大半を攻撃者が支配・移動 |
| Solana(SOL) | 約9,600万ドル(970,500 SOL) | 該当なし | 攻撃者が支配・移動 |
| Arbitrum / Optimism / Base 等 | 約3,900万ドル(Arbitrum上の7,460万 ARB等を含む。ほかAvalanche、Polygon等) | Arbitrum Security Councilが緊急権限を発動し8,426 ETHと7,460万 ARB(約3,000万ドル)を強制回収。Avalanche/Polygon上のUSDTも一部凍結 | 残余の少額資産のみ保持 |
| 合計(総売上 vs 実質獲得資産) | 約63億6,000万〜64億ドル | 約27億〜28億ドル(2026年11月3日時点) | 単純差引で約36億ドル(うち42万ETH超と18,270 BTCだけで約24億ドル相当) |
このデータが示す通り、バイナンス事件ではTetherやCircleなどのステーブルコイン発行体や法執行機関の迅速な連携により、盗難から数時間〜数日以内に約27億〜28億ドル(全体の約43%)がオンチェーン上で凍結された。しかし、それでもなお攻撃者の手元には、凍結不可能なネイティブ資産(42万ETH以上および18,270 BTC、時価約24億ドル相当)を中心に、単純差引で約36億ドルもの資産が残されており、単一の作戦で北朝鮮の年間国家予算に匹敵する規模の流動性が確保された事実に変わりはない。
海外IT労働者派遣・恐喝部門(リカーリング型事業)の安定キャッシュフロー
暗号資産ハッキングが「一撃数十億ドルの特需(ボラティリティの高い非連続的収益)」であるのに対し、北朝鮮の財務基盤に毎月安定した米ドル建てキャッシュフローをもたらしているのが、海外IT労働者による偽装リモートワーク事業(Mandiantが「UNC5267」、CrowdStrikeが「Famous Chollima」として追跡)およびランサムウェア等を用いたサイバー恐喝事業である。
米当局の推計によれば、北朝鮮のIT労働者スキームは2024年単年で約8億ドルの収益を北朝鮮にもたらしており、米司法省(DOJ)も2026年10月、70社以上の米国企業に影響を及ぼしたスキームの一斉摘発を発表するなど取り締まりを強化している。さらに、MSMTが2026年9月に公表した第3次報告書(海外労働者に関する調査)によれば、北朝鮮は国連の送還期限(2019年)を無視して少なくとも17カ国に35,600人〜101,280人の労働者(うち中国に20,000〜70,000人、ロシアに15,000〜30,000人)を派遣しており、IT・製造・建設分野等を通じて2025年だけで年間4億5,000万ドル〜8億ドルの不正収益を上げている。
中でもITエンジニアは極めて収益性が高く、中国(延辺シルバースター等のフロント企業)やロシア(ヴォラシス・シルバースター等)に駐在する北朝鮮IT労働者は、米当局の推計で1人あたり年間最大30万ドルを稼ぎ、米司法省の起訴状によれば月1万ドル以上の上納ノルマを課される者もいる。北朝鮮当局はこれら海外労働者の賃金の80%〜90%を「忠誠資金」や国家納付金として強制的に没収しており、場合によっては実際の稼得額を上回るノルマを課して労働者を債務奴隷状態に置きながら、極めて高い粗利益率で外貨を吸い上げている。また、これとは別にランサムウェア等を用いたサイバー恐喝も重要な収益源となっており、米司法省は2021年の起訴状において、偵察総局所属のハッカーらが一連の銀行強奪・恐喝スキームを通じて法定通貨および暗号資産あわせて13億ドル超の窃取・恐喝を企てたと指摘している。
2. 財務・資金洗浄(マネーロンダリング)とブラックマーケットの活用メカニズム
窃取資産の「流動性制約」と45日間マネーロンダリング・サイクル
数億〜数十億ドル規模の暗号資産を窃取しても、パブリック・ブロックチェーン上の資産は全トランザクション履歴が公開されているため、そのままでは兵器部品や石油の決済には使用できない。特にUSDTやUSDCのような中央集権型ステーブルコインは、発行体がスマートコントラクトのブラックリスト機能を実行すれば瞬時に資産価値がゼロ(移転不能)になるため、ハッカーにとって最大の財務リスクとなる。
事実、2026年10月のバイナンス事件では、攻撃者は資産凍結を免れるため、事件発生直後の約20分間で3億2,500万ドル分のステーブルコインを2億8,500万ドル相当のETHへと強引にスワップしており、わずか20分間の「凍結回避コスト(スリッページおよび流動性ディスカウント)」として4,000万ドル(約12.3%)もの目減りを許容している。さらに、盗難資金の洗浄業者はトランザクションを優先処理させるために通常のネットワーク手数料を大きく上回るプレミアムを支払っており、その平均手数料倍率(オーバーペイ)は2021年の2.58倍から2025年(年央時点)には14.5倍へと急騰したと分析されている。
この「流動性制約」を突破し、追跡不能な資金へと変換するため、北朝鮮の資金洗浄部門は2022年から2025年の主要事件において、約45日間で完結するとされる構造化された多段階マネーロンダリング・パイプラインを確立している。
ChainalysisおよびTRM Labsのオンチェーン追跡データに基づくと、この45日間の資金洗浄プロセスは3つの連続したフェーズで進行する。第1フェーズとなる緊急分散と難読化の「ファースト・ムーブ」においては、ハッキング直後に攻撃者が凍結リスクのある中央集権型トークンを分散型取引所(DEX)およびDeFiプロトコルへ流し込み、凍結不可能なETH等のネイティブ資産へ即座に交換する。大口盗難事件の発生後、DeFiプロトコルへの不正資金流入量は通常時と比較して370%という劇的な急増を示し、資金洗浄の第1の入り口として機能している。
同時に、原資との繋がりを遮断するためミキシング・サービス(複数のユーザーの資金を混ぜ合わせるプロトコル)の利用量も135%〜150%増加する。また、2026年のバイナンス事件で確認されたように、攻撃者は事前に「正確に1 TRX(トロン)」を配布してアクティブ化した多数のウォレットアドレス群を用意し、自動化されたスクリプトによって大量のマイクロ・トランザクションを高速実行することで、人力による追跡を初期段階で無効化している。
続く第2フェーズでは、ミキサーの変遷とクロスチェーン・ブリッジによる連鎖移動が展開される。かつて北朝鮮は、Tornado Cash(累計4億5,500万ドル以上の北朝鮮資金洗浄に関与)やBlender.io(2022年5月に米財務省外国資産管理局[OFAC]が初のミキサー制裁を発動)、Sinbad.io(Atomic WalletやHarmony、Stake.com等のハッキング資金洗浄に使われ、2023年11月にOFAC制裁・同年後半に国際法執行機関により解体)といったミキサーに依存していた。
しかし、これらに対する制裁と摘発が強化された結果、北朝鮮はRailgunなどのプライバシープロトコルや、異なるブロックチェーン間で資産を移動させる「クロスチェーン・ブリッジ」へと軸足を移した。Stake.com事件などに代表される典型的な手口では、Polygon上のMATIC等を「Squid Router」経由でUSDTやUSDCにスワップしてAvalancheチェーンへ飛ばし、そこでWrapped BTC(WBTC)に交換したのち、「Avalanche Bridge」を使ってBitcoinブロックチェーンへ移動させ、一定期間「塩漬け(Parking)」にして捜査機関の追跡熱が冷めるのを待つ手法が採られている。
最終段階となる第3フェーズでは、約45日間の冷却・分散期間を経たビットコイン等の資産が、再びブリッジを介して「Tron(トロン)」ブロックチェーン上のUSDT(テザー)へと変換・集約される。Tron上のUSDTは取引手数料が安く送金速度が速いため、アジアやロシアの地下金融市場における事実上の「基軸決済通貨」として機能しており、ここで最終的な現金化(オフランプ)または物資決済の段階へと移行する。
カンボジア「Huione Group」とロシア制裁回避ネットワーク(Garantex・A7)への依存
Tron上のUSDTや洗浄済み暗号資産を、北朝鮮が実際に「使える資金(法定通貨や輸入決済枠)」に変えるために不可欠なのが、規制の空白地帯に存在するブラックマーケット複合企業、中国語圏のOTC(相対取引)ブローカー、そしてロシアの制裁回避型取引所群である。
第一の巨大な地下ハブが、東南アジア・カンボジアを拠点とする金融コングロマリット「Huione Group(フイワン・グループ)」である。同グループは決済サービス「Huione Pay」、暗号資産取引所「Huione Crypto」、そして不法なオンライン・ダークマーケットとして機能する「Huione Guarantee(後のHaowang Guarantee)」を統合運営し、犯罪組織にとっての「ワンストップ・ショップ」を構築していた。
米国財務省金融犯罪取締ネットワーク(FinCEN)が2025年5月1日に米国愛国者法第311条に基づく金融システム遮断措置(NPRM)を発動した際の調査によれば、Huione Groupは2021年8月から2025年1月までの間に少なくとも40億ドル以上の不正資金を洗浄しており、その中には北朝鮮Lazarusグループによるサイバー強奪資金(2023年6月〜7月のAtomic Wallet、CoinsPaid、Alphapo事件や、2024年5月に日本のDMM Bitcoinから窃取され同年7月にHuioneへ流入した3,500万ドルなど、直接確認された分だけでも3,700万ドル以上)が含まれていた。さらにMSMTの2025年10月報告書でも、北朝鮮がアラブ首長国連邦(UAE)、日本、インドの取引所から奪った総額28億4,000万ドルの仮想資産の洗浄・現金化においてHuione Groupの支援を受けていたことが確認されている。
さらに特筆すべきは、Huione Groupが法執行機関やTether社による資産凍結を完全に無効化するため、「凍結不可能(unfreezable)」と銘打った独自のステーブルコイン「USDH」を発行し、カンボジア・香港・ポーランド等の複数法域にまたがる登録と米国デンバーの転送用住所を用いたマネー・サービス・ビジネス(MSB)登録、さらにはネスト化されたコルレス銀行口座(Nested Correspondent Accounts)を悪用して米ドル決済網へのアクセスを維持していた点である。
北朝鮮はこのHuioneエコシステムと、その背後にある中国語圏の大口OTCブローカー網(かつてOFACに制裁されたTian YinyinやLi Jiadong、Simらのネットワークに代表される地下銀行ブローカー)を利用することで、取引所の公開注文板(オーダーブック)を通さずに暗号資産を人民元や米ドル、あるいは直接的な貿易決済枠へと転換している。
第二の主要オフランプが、ロシアの制裁回避型暗号資産エコシステムである。北朝鮮ハッカーは2021年以降、ロシア拠点の取引所を資金洗浄に積極活用しており、特に2022年にOFAC制裁対象となったロシアの取引所「Garantex(ガランテックス)」およびその後継・関連基盤である「Grinex(グリネックス)」への資金流入が顕著である。
2026年のTRM Labsおよび米財務省の調査では、ロシアが国際制裁を回避するために構築した「A7ネットワーク(2026年10月に米財務省が重大な国際犯罪組織に指定)」およびルーブル裏付け型ステーブルコイン「A7A5」(累計1,790億ドル以上の取引を処理)が、GarantexやGrinex、キルギスの複数企業と20億ドル以上の双方向エクスポージャーを持っていることが判明した。さらに2026年11月6日には、世界トップ20に入る大手暗号資産取引所「MEXC」が、GarantexやGrinex、A7A5トークンに加え、イラン関連の制裁回避資金や北朝鮮の金融仲介者が絡む不正資金(報道ベースで総額160億ドル規模)を処理していたとして、FinCENから米国金融システムからの遮断命令を受けている。
収益の最終使途:大量破壊兵器(WMD)開発への資本配分と事業再投資
こうしてOTCブローカーやHuione、ロシアのGarantex/A7網を経由して「洗浄・オフランプ」された資金は、最終的に2つのルートで北朝鮮の国家事業へと還流する。
第一は、国営銀行によるオンチェーン直接吸収とオフショア貿易決済である。2025年11月4日、米財務省OFACは北朝鮮の銀行員らの制裁指定に合わせて「第一信用銀行(Cheil Credit Bank)」の制裁リスト掲載情報を更新し、同行が管理する53の暗号資産アドレス(大半がUSDT)を特定・追加した。これは、北朝鮮の国営銀行自体が暗号資産ウォレットを直接保有し、サイバー犯罪収益やIT労働者の稼得資金をUSDTのままバランスシートに取り込んでいることを裏付けている。北朝鮮はこれらの洗浄済みUSDTや中国・ロシアのフロント企業(中朝国境の丹東市や遼寧省の拠点など)にプールした法定通貨を用い、国連制裁で禁輸されている精製石油、核開発用の希少金属、弾道ミサイルの電子部品などを、米国の銀行システムに一切触れることなくオフショアで直接決済している。
第二は、大量破壊兵器(WMD)プログラムへの資本投下(CapEx)とサイバー事業への再投資(OpEx)である。国連およびMSMTの報告が一貫して指摘する通り、サイバー収益の最大の充当先は、核兵器および核分裂性物質の増産、大陸間弾道ミサイル(ICBM)、戦略巡航ミサイル「矢(Hwasal)-2」、軍事偵察衛星、そして戦術核攻撃潜水艦などの戦略兵器開発である。
同時に、事業を継続するための運転資金(OpEx)として、米国内で「ラップトップ・ファーム(偽装リモートワーカー用のPC中継拠点)」を運営する協力者への報酬支払い(PC1台あたり月額500ドル+IT労働者報酬の20%のコミッション、あるいはネットワーク管理者への数十万ドル規模の送金)や、南アジア・西アフリカのフリーランサーへの業務再委託費用、さらにはクラウドサーバーやVPN、AIツールの調達コストへと再投資されている。
3. 今後の事業成長予測(2026年〜2030年):技術的進化と構造的ボトルネック
「少数・超大型案件」への集約とクライアントサイド攻撃の高度化
北朝鮮のサイバー事業における今後の成長軌道(2026年〜2030年)を予測する上で最も重要なトレンドは、「攻撃件数の厳選と単一インシデントあたりの収益最大化」、いわば大物だけを狙うホエール・ハンティングへの特化である。2024年から2025年にかけてDeFiの預かり資産(TVL)が回復したにもかかわらず、DeFiスマートコントラクト自体の脆弱性を突いたハッキング被害額が抑制されたことは、コード監査やオンチェーン監視(機械学習モデルを用いた異常検知など)の成熟により、従来の手法では利益が出にくくなったことを意味する。
これに対し、北朝鮮(特にTraderTraitorやLazarus)は、スマートコントラクトのコードを破るのではなく、「人間とインターフェース(署名プロセス)」を標的にする戦術へと完全にシフトしている。2025年2月のBybit事件(15億ドル)では、スマートコントラクトのバグは一切悪用されず、クライアントサイドのトランザクション署名インターフェースにJavaScriptインジェクション(改ざん)を仕掛けることで、訓練された3名のマルチシグ署名者に「正常な取引画面」を見せながら、裏でウォレットの制御権を丸ごと書き換える不正トランザクションに物理的な承認を行わせた。
同様に、2026年10月のバイナンス事件(約64億ドル)でも10のブロックチェーンのホットウォレットからわずか20分で資産が一斉に引き出されており、単なる脆弱性攻撃ではなく、高度な内部アクセスまたは署名インフラ自体の掌握が行われたことを示している。今後も、Web3やAI企業の採用担当者を装った精巧なソーシャルエンジニアリングによって開発者や幹部の認証情報を奪取し、ティア1取引所のカストディ基盤を一撃で抜くメガ・ハッキングが最大の収益ドライバーであり続けると予測される。
境界防御の突破から「アイデンティティ乗っ取り・内部浸透」への戦略的転換
第二の成長ドライバーは、サイバー攻撃とIT労働者派遣の境界線が消滅し、「ゼロデイ脆弱性による外部からの侵入」から「正規従業員として採用されることによる境界防御の完全バイパス」へと進化している点である。この「アイデンティティを武器とする内部浸透」は、採用段階から物理的な業務遂行に至るまで極めて精巧なサプライチェーンを構築している。
まず採用プロセスの突破においては、工作員は実在する米国市民の盗難ID(信用履歴がクリーンなため企業の記録ベースのバックグラウンドチェックをそのまま通過する)と、生成AIで作成された履歴書およびポートフォリオサイトを用いてリモートIT職に応募する。さらに近年では、経済的に困窮した米国人に金銭を支払ってLinkedIn等のSNSアカウントを借り受けたり、本人確認(KYC)ステップやビデオ面接への代理出席を行わせたりするケースが増加している。また、採用面接や日常のコーディング業務自体を南アジアや西アフリカのフリーランサーに下請け(サブコントラクト)に出すことで、「面接を受けた人物」「採用された名義人」「実際にコードを書く工作員」を完全に切り離し、企業側の検知を極めて困難にしている。
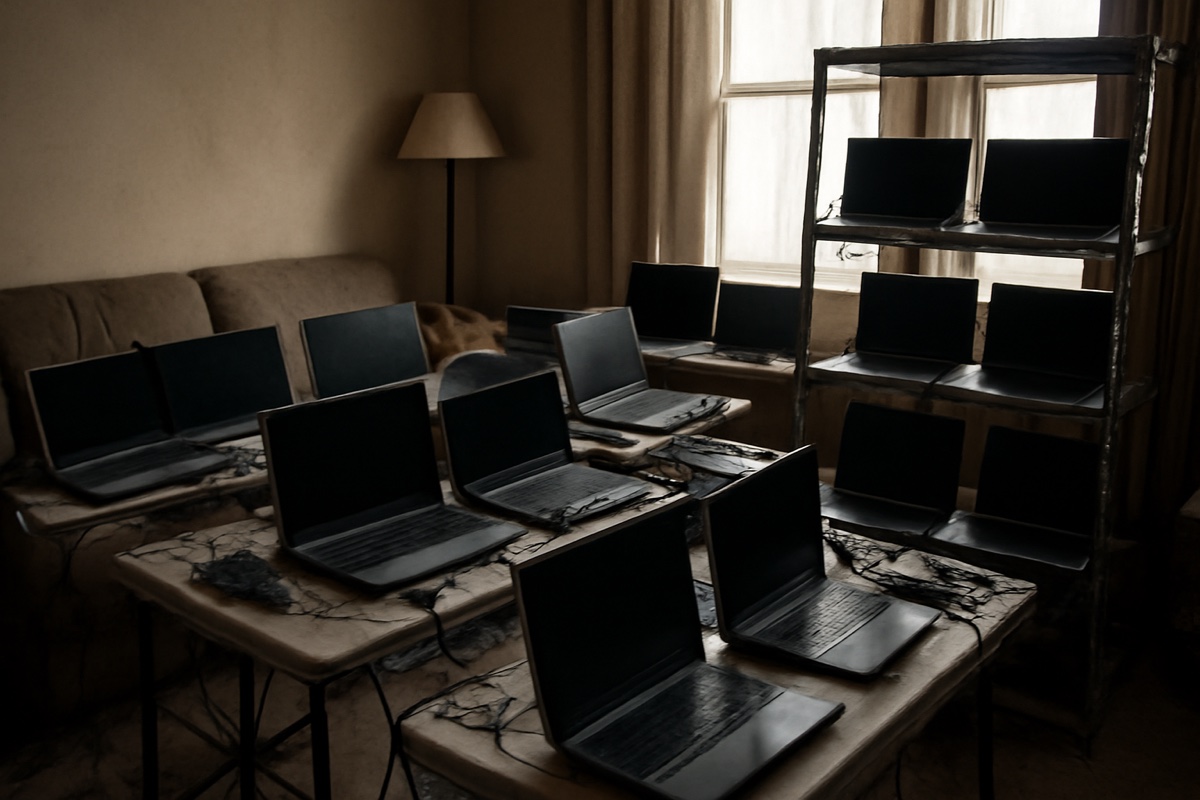
採用が決まると、オペレーションは「ラップトップ・ファーム」とハードウェアKVMスイッチを用いた物理的偽装フェーズへと移行する。工作員は企業から支給される業務用ノートPCを米国内の協力者(ファシリテーター)の自宅住所へ配送させる。アリゾナ州で摘発されたChristina Chapmanのケース(米企業309社への浸透を支援し、2025年7月に懲役8.5年の実刑判決)や、ウクライナ人のOleksandr Didenkoのケース(約79台のPCを稼働させ92万ドル以上を受領、2025年11月に有罪答弁)、Kejia Wangのネットワーク(「Hopana Tech LLC」や「Independent Lab LLC」等のペーパーカンパニーを設立し数百台のPCを管理)など、全米各地の住宅に数十台〜百台規模のPCを並べたラップトップ・ファームが構築されてきた。
初期にはAnyDeskやTeamViewerなどのリモートデスクトップソフトが使われていたが、企業のエンドポイント検知(EDR)を回避するため、現在ではネットワーク対応のハードウェアKVMスイッチ(キーボード・ビデオ・マウス切り替え器)が多用されている。KVMスイッチを使用すると、企業側PCには「一般的なUSBキーボードとマウスが物理接続されている」ようにしか見えず、ルートキットやセキュリティソフトでも検知できない。アマゾン(Amazon)のIT部門に潜入した北朝鮮工作員が摘発された事例では、アリゾナ州のラップトップ・ファームを経由して中国・北朝鮮から操作していたため、わずか110ミリ秒(ms)のキーストローク入力遅延(ラグ)という極めて微細な通信遅延だけが唯一の手がかりとなった。
このように、最初は「給与目的のIT労働者」として企業内部に入り込み、特権アクセスやソースコード、輸出管理対象の防衛技術データを掌握した段階で、データ恐喝(2025年1月以降急増)や暗号資産窃取へと転じる手法(本稿では「二段階マネタイズモデル」と呼ぶ)が2026年以降の標準戦術として拡大している。
資産凍結リスクの増大に伴う純利益率(ネットマージン)の低下と露朝連携の深化
一方で、北朝鮮サイバー事業の今後の成長には明確な「利益率の圧迫要因(コスト増)」が存在する。第一に、オンチェーン凍結能力の向上による「貸倒損失(凍結ロス)」の拡大である。2026年10月のバイナンス事件において約64億ドルのうち約28億ドル(約43%)が数日以内に凍結された事実は、TetherやCircle、Rippleといった発行体とChainalysisやTRM Labs、法執行機関のリアルタイム連携が、北朝鮮の「売上総利益(グロス売上)」から「実質手取り額(ネット売上)」への転換率を大きく引き下げていることを示している。
第二に、米司法省・FBIによる物理インフラ(ラップトップ・ファーム)の徹底摘発である。2025年6月の16州一斉摘発(約200台のPCと29の金融口座を押収)に続き、2026年9月にはFBIがテキサス州で40カ所以上のラップトップ・ファームを急襲し(同年10月に公表)、約187台のデバイスを押収するとともに14名が起訴された。これにより、米国内でのファシリテーター確保コストとオペレーション喪失リスクが急上昇している。
この西側諸国の包囲網に対する北朝鮮の回答が、ロシアとの軍事・経済・サイバー同盟の深化である。MSMTの2026年報告書が示す通り、ロシア国内で働く北朝鮮労働者は2025年末時点で15,000〜30,000人に急増しており(タタールスタン共和国アラブガの軍用ドローン工場での製造労働などを含む)、ロシア政府は学生ビザを悪用して彼らを偽装受け入れている。
ロシアにおける北朝鮮労働者の月給は中国での賃金の最大5倍に達することもあり、2026年10月28日にはOFACがロシア拠点の北朝鮮IT労働者代表団を率いるKim Ki Hyokおよびロシア人協力者(Ilya Boykov、Vitold Obertasら)を制裁指定した。今後、北朝鮮のサイバー事業は、米国の法執行機関の手が及ばないロシア領内へと人的拠点と資金洗浄基盤(Garantex後継網やA7ネットワーク)をさらに移転させ、中露朝の非ドル決済圏の中で持続的な成長を維持するものと予測される。
4. 主要国の国家支援型ハッカー集団(中国・ロシア・米国・イラン)との戦略・事業モデル比較
各国APTのドクトリンと「国家・犯罪シンジケート関係」の比較分析
北朝鮮のサイバー部隊が世界の脅威ランドスケープにおいて極めて特異な地位を占めている理由は、他国の国家支援型ハッカー集団(APT)との比較によって鮮明になる。他国にとってサイバー空間は「国家安全保障・軍事作戦・産業競争力強化のためのコストセンター(予算消費部門)」であるのに対し、北朝鮮にとっては明確な「プロフィットセンター(外貨獲得・国家財政維持部門)」として設計されているからである。
定量的指標で見ても、北朝鮮は外貨収入の50%および政府歳入の約33%をサイバー活動から得ており、2026年の世界の暗号資産ハッキング損失の89%を1カ国で独占している。これに対し、米国は100%国防予算に基づく純粋な安全保障オペレーションに特化し、中国は年間最大6,000億ドル規模の知的財産吸収と重要インフラへの事前潜伏に注力し、ロシアとイランは国家諜報機関と民間のランサムウェア犯罪組織(ヘンリー・ジャクソン協会が分析した主要5集団のうち4集団がロシア拠点、1集団がイラン拠点である)を共生・動員するハイブリッド構造を採っている。
以下のテーブルは、北朝鮮と主要4カ国(中国、ロシア、米国、イラン)の国家支援型ハッカー集団における組織構造、戦略目標、代表的な戦術(TTPs)、および収益化・資金調達モデルを体系的に比較したものである。
| 比較項目 | 北朝鮮(DPRK) | 中国(PRC) | ロシア(Russian Federation) | 米国(United States) | イラン(中東) |
|---|---|---|---|---|---|
| 統括・管轄機関 | 偵察総局(RGB:121局・110研究所・180部隊)、労働党39号室 | 国家安全部(MSS)、中国人民解放軍(PLA:2024年再編の情報支援部隊等) | 対外情報庁(SVR)、連邦軍参謀本部情報総局(GRU:74455部隊等)、連邦保安庁(FSB) | 国家安全保障局(NSA)、米サイバー軍(USCYBERCOM)、中央情報局(CIA) | イスラム革命防衛隊(IRGC)、情報省(MOIS) |
| 代表的なAPTグループ | Lazarus Group, TraderTraitor, Bluenoroff (APT38), Andariel (APT45), Kimsuky, Famous Chollima | APT41 (Double Dragon), Volt Typhoon, Salt Typhoon, Mustang Panda, APT40 | APT29 (Midnight Blizzard), APT28 (Fancy Bear), Sandworm (APT44), Gamaredon | Equation Group 等(公式な脅威アクター名は西側民間企業からは非付与が一般的) | MuddyWater, Agrius (Pink Sandstorm / BlackShadow), APT34 |
| 核心的ドクトリン・主目的 | 国家主権型プロフィットセンター:外貨獲得、制裁回避、WMD開発資金の直接調達 | 知的財産吸収と知能化戦争(Intelligentized Warfare):数十年単位の経済・技術覇権確立と有事のインフラ麻痺準備 | 全領域ハイブリッド戦争:戦場の軍事カレンダーと直結したインフラ破壊工作、認知戦・情報工作、長期外交諜報 | 前方防衛(Defend Forward)と持続的関与(Persistent Engagement):脅威の源泉での無力化、AI自動防御、戦略的抑止 | 非対称の心理的威圧と報復:地域紛争や軍事攻撃と連動した報復破壊工作、体制批判勢力の監視、制裁回避支援 |
| 金銭的犯罪との関わり(収益モデル) | 国家による直接略奪:暗号資産窃取(累計130億ドル規模)とIT労働者派遣(年8億ドル規模)で国家歳入の3分の1を稼ぐ | 請負型デュアル・ミッション:国策としては知財窃取(年間最大6,000億ドルの被害推計)だが、APT41等は副業として夜間等にランサムウェアやゲーム業界犯罪で私的収益化 | 国家と犯罪組織の共生(Safe Harbor):主要ランサムウェア集団の多くがロシア拠点とされる(ヘンリー・ジャクソン協会が分析した5集団のうち4つ)。GRU(Sandworm)自身も偽装ランサムウェアで破壊工作の否認性と副収入を確保 | 金銭的犯罪ゼロ:100%連邦国防予算によって運営。知的財産の商業目的窃取や金銭強奪はドクトリンおよび法制度(タリン・マニュアル基準)により厳禁 | 威圧と収益のハイブリッド:ヘンリー・ジャクソン協会が分析した主要5集団の1つがイラン拠点である。ワイパー攻撃をランサムウェアに偽装し、国内取引所Nobitex等でIRGC資金を移動 |
| 特徴的な戦術(TTPs)と技術トレンド | マルチシグ署名画面の改ざん、開発者への偽採用アプローチ、KVMスイッチを用いた米国内ラップトップ・ファーム経由の潜入 | 環境寄生型(Living off the Land: LOLBins)による重要インフラへの長期潜伏、SOHOルーターボットネット、サプライチェーン侵害 | OAuth/SAMLトークン悪用によるクラウド侵入(SolarWinds事件では汚染された更新が約18,000組織に配布)、AI生成フィッシング、破壊的ワイパー(DynoWiper等) | 高度なファームウェア・暗号解読技術、ゼロデイ脆弱性の戦略的保持、AI駆動の自律的ネットワーク防衛と攻撃インフラの事前無力化 | 公開アプリケーションの既知脆弱性の迅速な悪用、カスタムバックドア(Veaty, Spearal等)、破壊的ワイパーの展開 |
中国(MSS・PLA):長期的な知的財産吸収と重要インフラへの事前潜伏(Pre-positioning)
中国の国家支援型サイバー活動は、北朝鮮のような「即時の現金(キャッシュ)強奪」ではなく、「数十年スパンでの国家経済力・軍事力の逆転」というマクロ戦略に奉仕している。中国による知的財産(IP)窃取が米国に与える経済的コストは年間2,250億〜6,000億ドルと推計されており、これは北朝鮮の暗号資産窃取額を桁違いに上回る「見えない技術移転」として機能している。2024年の中国人民解放軍(PLA)における「情報支援部隊(Information Support Force)」の新設・再編に象徴されるように、中国はAIとサイバー・認知領域を統合した「知能化戦争(Intelligentized Warfare)」ドクトリンを推進し、2027年の台湾有事等を念頭に置いた「国家総力戦」態勢の構築を急いでいる。
中国の組織構造において北朝鮮との比較で特に注目すべきは、国家安全部(MSS)傘下の「APT41(別名:Double Dragon / Winnti)」と、人民解放軍(PLA)傘下の「Volt Typhoon」の対照的な役割である。APT41は、中国のAPTの中でも特異な「デュアル・ミッション(二重任務)」を持つ組織であり、「昼間は国家安全部のために製薬・通信・ハイテク・政府機関から知的財産や通商政策情報を盗み出し、夜間や週末には金銭目的のランサムウェア展開や世界のビデオゲーム産業からの仮想通貨・アイテム窃取を行う」というハイブリッド型の請負構造を採っている。
これは、MSSが民間セキュリティ請負業者やハッカー集団の優秀な人材プールを低コストで維持するため、国家任務の合間に「副業としての金銭犯罪」を黙認・奨励している結果である。しかし、北朝鮮のLazarusやTraderTraitorが稼いだ資金を直接国家の国庫(WMDプログラム)へ納付するのに対し、APT41の金銭犯罪はあくまで「現場請負業者の自己資金調達・私的利益」という位置づけにとどまる。
一方、PLAに関連するVolt Typhoonは、金銭どころか「データの窃取」すら主目的としていない。彼らの任務は、米国の電力網、水道システム、23のパイプライン事業者、グアムの電気通信ネットワークといった重要インフラの深部に侵入し、将来の軍事衝突時に米国の民間インフラを機能麻痺させて継戦能力と国民の意思を挫くための「事前潜伏(Pre-positioning / Sleeper Access)」である。
Volt Typhoonはカスタムマルウェアを極力使わず、Windows等のOSに標準搭載された管理ツール(LOLBins: Living off the Land Binaries)や侵害したSOHOルーターのボットネットのみを用いて正規の通信に紛れ込むため、検知が極めて困難である。また、MSS系のSalt Typhoonも米国の主要通信キャリアの傍受システム(ワイヤタップ)自体を侵害し、2025年以降は中南米の通信網にも標的を広げるなど、中国の主力部隊は「現金の略奪」ではなく「戦略的チョークポイントの支配」に特化している。なお、これら最先端のAPTキャンペーンでは初期侵入からデータ持ち出し(Exfiltration)までの所要時間が急速に短縮しており、最も速い4分の1の事案では72分だったとする調査(Unit 42)もあるなど、AIを活用した攻撃の高速化が指摘されている。
ロシア(SVR・GRU):戦場カレンダーと連動する破壊工作とランサムウェア共生圏
ロシアの国家サイバー部隊は、伝統的な諜報機関と軍情報部の明確な分業体制を敷きつつ、ウクライナ戦争における「戦場のカレンダー(物理的な軍事作戦)」と完全に同期したオペレーションを展開している。対外情報庁(SVR)に属する「APT29(別名:Midnight Blizzard / Cozy Bear)」は、極めて忍耐強くステルス性の高い長期的戦略諜報を担う。
彼らはインフラを破壊することはなく、2020年のSolarWindsサプライチェーン攻撃(汚染された更新プログラムが18,000以上の組織に配布され、うち約100組織が実際に深く侵害された。発覚まで9カ月間潜伏)や、2023〜2024年のMicrosoft社内ネットワークに対するOAuthトークン悪用攻撃、さらに2025年に欧州の外交官を標的とした「ワイン試飲会」の招待状を装った精巧なフィッシング(GRAPELOADERキャンペーン)など、正規のクラウド認証基盤に寄生して外交・安全保障の最高機密を静かに吸い上げる。
これに対し、連邦軍参謀本部情報総局(GRU)の第74455部隊(特別技術メインセンター:GTsST)である「Sandworm(別名:APT44 / Seashell Blizzard)」は、「たまに情報収集も行う純粋な破壊工作(サボタージュ)部隊」である。2015〜2016年のウクライナ電力網ブラックアウトや2017年のNotPetya(世界中に甚大な経済被害を与えた破壊的ワイパー)を実行した同部隊は、2025年単年でも10件以上の破壊的サイバー攻撃を敢行しており、その矛先はほぼすべてウクライナのエネルギー・重要インフラに向けられ、物理的なミサイル攻撃とも連動している。
さらに2025年12月にはポーランドのエネルギー企業に対して新型ワイパー「DynoWiper」を展開するなど、破壊工作の対象はウクライナ支援国にも拡大している。また、同じGRU傘下の「APT28(別名:Fancy Bear / Pawn Storm)」は、AI生成フィッシングやAIを組み込んだ新型マルウェア「LAMEHUG」等(ほかに「PRISMEX」と呼ばれるマルウェアの使用を挙げる報告もある)を駆使し、戦術的な軍事インテリジェンス収集や欧米の物流・防衛支援網への妨害工作を行っている。
「収益事業」という観点でロシアと北朝鮮を比較した場合、最大の違いは「国家直営か、犯罪シンジケートとの共生(フランチャイズ的黙認)か」にある。主要なランサムウェア集団の大半はロシア国内を拠点とすると広く分析されており、ヘンリー・ジャクソン協会が分析した主要5集団のうち4つまでがロシア拠点である。ロシア政府は、これら民間のサイバー犯罪シンジケートに対し、国内での逮捕・引き渡しを免除する事実上の聖域を与える見返りとして、国家のハイブリッド作戦やインフラ攻撃の裾野を広げている。
また、GRUのSandworm自身も、破壊工作を行う際にランサムウェアを装うことで「民間の金銭目的の犯罪である」というもっともらしい否認性(Plausible Deniability)を確保しつつ、副次的な身代金収入を得る戦術を採っている。さらに、このロシア国内の巨大なランサムウェア経済圏が発展させた暗号資産洗浄インフラ(GarantexやGrinex、A7ネットワーク)が、結果として北朝鮮ハッカー集団にとっても極めて都合の良い「オフランプの共有インフラ」として機能しているのである。
米国(NSA・USCYBERCOM)および中東・イラン(IRGC・MOIS):前方防衛ドクトリンと非対称報復の対比
米国の国家サイバー戦力(国家安全保障局[NSA]および米サイバー軍[USCYBERCOM]、民間からは過去に「Equation Group」等として観測された高度な技術集団)は、北朝鮮や中露とは根本的に異なる規範と資金構造の上に成り立っている。米国は世界最大の国防予算によってサイバー部隊を完全に制度化しており、サイバー空間で金銭を窃取したり、民間企業の商業的知的財産を盗んで自国企業に横流ししたりする動機も法的権限も持たない。
米国の核心ドクトリンは、国際法(タリン・マニュアルの枠組み)に準拠しつつ、敵対国のサイバー攻撃が米本土のネットワークに到達する前に、相手国のインフラ内部へ能動的に踏み込んで脅威を無力化する「前方防衛(Defend Forward)」および「持続的関与(Persistent Engagement)」である。2020年から2026年にかけて、米国は防御的AIの自動化技術において中国等に対する優位性を維持しつつ、ランサムウェア集団のサーバー解体や北朝鮮の不正資金凍結・ラップトップファーム摘発など、「国家権力による他国サイバー事業の収益妨害(コスト賦課)」にリソースを傾注している。
一方、中東における最大の国家支援型サイバーアクターであるイラン(イスラム革命防衛隊[IRGC]および情報省[MOIS])は、ロシアと北朝鮮の中間的なハイブリッド・モデルを形成している。イランのサイバー作戦(MuddyWater、APT34、およびAgrius[別名:Pink Sandstorm / BlackShadow]など)は、中東の地政学的緊張と極めて密接に連動しており、国内のインターネット遮断時には活動が一時停止する一方、軍事攻撃を受けた数日以内には報復的なサイバー攻撃が急増するという明確な行動パターンを持つ。
金銭的側面では、世界の主要ランサムウェア集団の一角がイラン国内を拠点とするとの分析もあり、Agriusなどの部隊は敵対国の企業に対して「身代金要求(ランサムウェア)」を装った破壊的ワイパー攻撃を仕掛けることで、社会の心理的動揺と作戦資金の自己調達を同時に追求している。
また、北朝鮮と同様に厳しい金融制裁下にあるイランは、国内最大の暗号資産取引所「Nobitex(2025年にイラン国内への暗号資産流入の半分以上を処理し、2026年6月に米財務省が制裁指定)」や海外取引所(MEXC等)を介して、革命防衛隊(IRGC)やイラン中央銀行のための制裁回避資金(MEXCだけでも約2,200万ドル相当が確認)を移動させている。しかし、イランには既存のエネルギー輸出網等が存在するため、国家歳入の3分の1をサイバー犯罪に依存する北朝鮮ほどの「国家を挙げた金融略奪への特化」は見られない。
5. 結論:国家主権型サイバー犯罪コングロマリットへの対抗軸
以上の分析から明らかなように、北朝鮮の国家支援型ハッカー集団は、従来の安全保障論が想定していた「情報収集・破壊工作を行う軍事組織」ではなく、「研究開発(110研究所)、大型資産強奪(TraderTraitor / Bluenoroff)、人材派遣・BPO事業(Famous Chollima)、および国際財務・資金洗浄部門を垂直統合した国家主権型コングロマリット」である。
2025年の年間20億ドルの暗号資産窃取(累計67.5億ドル)と、2026年10月のバイナンス事件における約64億ドル(未凍結分は単純差引で約36億ドル)という空前の戦果、さらに年間8億ドル規模を生み出すIT労働者スキームは、同事業がすでに「一国の財政と核・ミサイル開発を単独で維持できる規模」に到達したことを証明している。
盗まれた暗号資産がそのままでは使用困難であるという構造的弱点に対しても、北朝鮮は約45日間とされる体系的なオンチェーン洗浄サイクル、カンボジアのHuione Group(USDH等の凍結不能トークンを含む)やロシアのGarantex・Grinex・A7ネットワーク(A7A5トークン)、そして中国語圏のOTCブローカーと自国の第一信用銀行(暗号資産ウォレット群)を結合させることで、西側の銀行システムを完全に迂回するオフショア決済エコシステムを完成させている。
この「事業としての北朝鮮ハッカー集団」の成長を抑止するためには、個別のマルウェア検知や境界防御(ファイアウォール)の強化だけでは不十分である。なぜなら、彼らはすでに「ゼロデイ脆弱性」から「AIとラップトップ・ファームを用いた正規採用プロセスからの内部浸透」および「マルチシグ署名インターフェースの視覚的改ざん」へと戦術の主軸を移しているからである。したがって、今後の国際的な対抗戦略は、同事業の投資対効果(ROI)を構造的に破壊する3つのアプローチへと収斂していく必要がある。
第一のアプローチは、サプライチェーン・オフランプの金融的遮断である。2025年5月のHuione Groupに対するFinCENの金融システム遮断措置(米愛国者法311条)や、2026年10月〜11月のロシアA7ネットワークへの制裁指定およびMEXCへの送金禁止命令のように、北朝鮮の暗号資産を法定通貨や貿易決済枠へ交換しているグレーゾーンの仲介取引所・OTCハブを特定し、二次制裁とコルレス口座遮断によって「換金ディスカウント率(洗浄コスト)」を極限まで引き上げることが不可欠となる。第二のアプローチは、リアルタイム・オンチェーン凍結プロトコルの標準化である。
2026年10月のバイナンス事件において約28億ドルを数時間〜数日で凍結した実績をさらに拡張し、主要ステーブルコイン発行体、レイヤー2ネットワーク(Arbitrum等のセキュリティ評議会)、およびクロスチェーン・ブリッジ間の自動ブラックリスト共有をミリ秒単位で実行できる業界横断の防衛網を構築することで、ハッキングの「実質手取り額」を最小化しなければならない。そして第三のアプローチは、採用ライフサイクル全体におけるFBIが提唱する「Identity-in-Depth(アイデンティティ多層防御)」の導入である。企業のIT・開発部門におけるリモート採用において、書面上のバックグラウンドチェックに依存せず、生体認証・ハードウェアトークンによる継続的な本人確認、ネットワークKVMスイッチの接続検知やキーストローク遅延(110ms以上の異常ラグ)のテレメトリ監視、および米国内における違法なラップトップ・ファームの法執行機関による継続的摘発を組み合わせ、リカーリング収益源であるIT労働者事業の稼働率を物理的に低下させることが求められる。
北朝鮮にとってサイバー空間での略奪は「外交交渉のカード」ではなく「体制生存のための基幹産業」である以上、その活動が自発的に停止することはない。国際社会および民間企業は、この脅威を「高度な営利企業のビジネスモデルに対する財務的・構造的な消耗戦」として捉え直し、窃取・洗浄・換金の全バリューチェーンにおいて利益率を削り取る包括的な防衛体制を構築することが求められている。
よくある質問
北朝鮮のハッカーは年間いくら稼いでいるのか
Chainalysisの集計では、2025年の北朝鮮による暗号資産窃取は約20億ドルで過去最高だった。米財務省は偽装IT労働者スキームの収益を2024年に約8億ドルと推計している。2026年は10月のバイナンス事件だけで約64億ドルが流出し、うち約28億ドルが凍結された。
盗んだ暗号資産はどうやって現金化するのか
ハッキング直後に凍結リスクのあるステーブルコインを分散型取引所でETHなどのネイティブ資産に替え、ミキサーやクロスチェーン・ブリッジで経路を断ち、約45日かけてTron上のUSDTに集約する。最終的にはカンボジアのHuione Group、ロシアのGarantexやGrinex、中国語圏のOTCブローカーを通じて法定通貨や貿易決済に換える。
日本の企業や個人にはどんなリスクがあるのか
2024年5月にDMM Bitcoinから流出した資金のうち3,500万ドルがHuioneに流入したことが確認されており、日本の取引所も標的に含まれる。企業にとっては、盗難IDと生成AIで作った履歴書で応募してくる偽装リモートIT労働者や、採用担当者を装って開発者に近づくソーシャルエンジニアリングが現実的な脅威だ。
主な出典
- Special Measure Regarding Huione Group, as a Foreign Financial
- Lazarus Group: The Complete Guide To North Korea’s Billion-Dollar
- The DPRK’s Use of Overseas Labour to Violate and Evade UN Sanctions(2026年9月)- MSMT
- Confronting the Illicit-Finance Hydra in Crypto Markets
- The All-Purpose Sword: North Korea’s Cyber Operations and Strategies(2019)- NATO CCDCOE
- North Korea’s Evolving Cyber Strategies: Continuity and Change
- 2025 Crypto Theft Reaches $3.4 Billion – Chainalysis
- The 2025 Crypto Crime Report – Rivista Antiriciclaggio & Compliance
- Preventing Financial Crime in Cryptoassets – Elliptic
- FBI Confirms that North Korea was Behind $41 Million Stake.com
- The next North Korean IT worker fraud criminal cases to watch
- Amazon catches North Korean infiltrator in its IT department(2025年12月)- Cybernews
- North Korea Steals USD 6.36 Billion From Binance in the Largest Hack in History – TRM Labs
- The $6.4 Billion Binance Hack: Tracing the North Korea Link – Chainalysis
- OFAC lists 53 crypto addresses of sanctioned North Korean Cheil Credit Bank – Elliptic
- OFAC Designates Facilitators of North Korean IT Worker Schemes Targeting U.S. Businesses(2026年10月28日)- TRM Labs
- Imposition of Special Measure Prohibiting the Transmittal of Funds Involving MEXC – FinCEN
- US sanctions A7 network(重大な国際犯罪組織指定、2026年10月1日)
- Joint statement of the MSMT on the report covering the DPRK’s overseas labour program(2026年9月16日)- 外務省
- DynoWiper update: Technical analysis and attribution – ESET WeLiveSecurity
- OFAC Targets Nobitex and Other Iranian Crypto Exchanges(2026年6月2日)
- FBI raids 40+ laptop farms helping North Korea pocket US tech salaries – Help Net Security
- FinCEN Moves to Cut the A7 Network’s Sub-Agents Off From the US Financial System – TRM Labs
- 2025 Crypto Crime Mid-Year Update – Chainalysis
- Justice Department Announces Coordinated Actions to Combat North Korean Remote IT Worker Schemes(2026年10月13日)- U.S. DOJ
- Chainalysis: North Korea responsible for nearly 89% of 2026 crypto hack losses – Crypto Briefing